AWS EC2 Codex CLIでセキュリティグループに80番と443番を追加する方法
前提条件
はじめに
今回は、AWS EC2上で稼働しているCodex CLIに、日本語の指示だけで
セキュリティグループへインバウンドルールを追加させる手順を検証いたします。
動作環境
| 項目 | 説明 |
|---|---|
| 操作元サーバー | Amazon Linux 2023(test-server) t3.micro (Codex CLIを動かすサーバー) |
| 対象サーバー | Amazon Linux 2023(test-server2) t3.micro (Codex CLIが作成するサーバー) |
| リージョン | ap-northeast-3(大阪) |
事前に下記の内容を参考にCodex CLIをインストールしてください。
対象サーバーも作成してください。以下の内容を参考にしてください。
AGENTS.md 準備
1. Codex CLIがインストールされている対象サーバーにログインしてください。
下記のコマンドを実施してください。(一般ユーザーで実施してください。)
| コマンド | 説明 |
|---|---|
| $ cd /home/ec2-user/EC2 | EC2ディレクトリに移動いたします。 |
| $ vi AGENTS.md - セキュリティグループ: d1j-sec | viでAGENTS.mdを編集いたします。 セキュリティグループ名は対象サーバーのものを指定してください。 すでに設定されている場合は追加しなくも大丈夫です。 |
セキュリティグループ 80番・443番ポートを追加する
2. セキュリティグループ 80番・443番ポートを追加いたします。
下記のコマンドを実施してください。(一般ユーザーで実施してください。)
| コマンド | 説明 |
|---|---|
| $ cd /home/ec2-user/EC2 | EC2ディレクトリに移動いたします。 |
| $ codex | Codex CLIを実行いたします。 |
| 「d1j-secセキュリティグループにHTTP(80番ポート)とHTTPS(443番ポート)のインバウンドルールを0.0.0.0/0で追加してください。」 と入力してください。 | Codex CLIに指示をいたします。 ※貼り付けは「Shift + Insert」を使用してください。 |
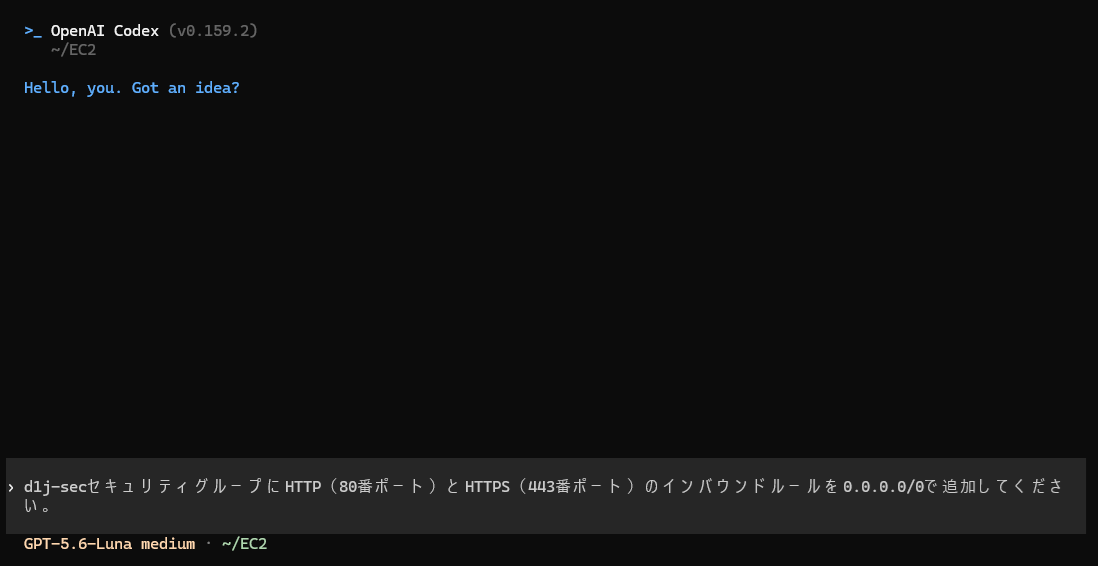
セキュリティグループ 80番・443番ポートを追加いたしました。
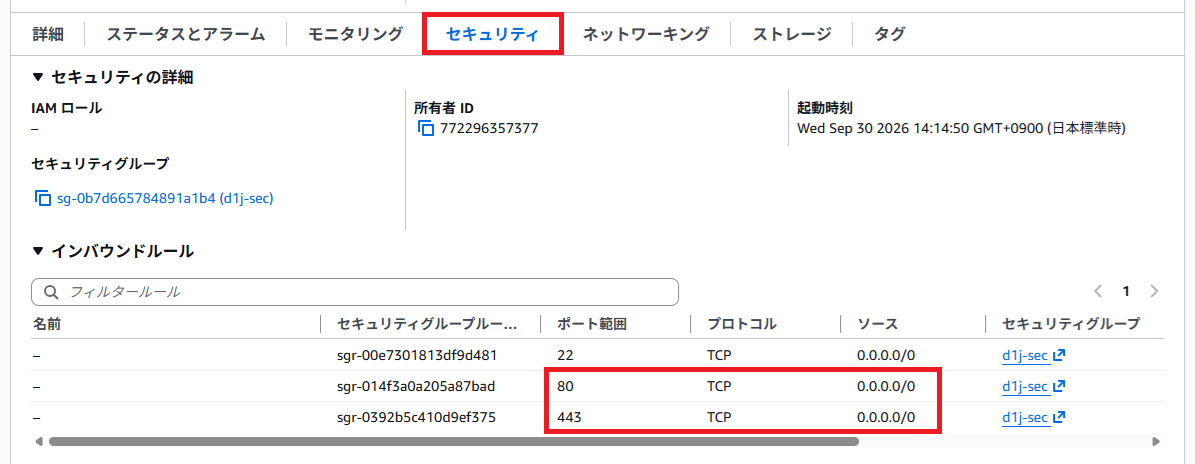
管理画面から「インスタンス」→対象「インスタンスID」をクリックする。
「セキュリティ」をクリックすると、80番、443番ポートが開放されいることがわかります。
補足
| 補足 |
|---|
| 「--group-names」によるAPIはデフォルトVPCを前提としているため、対象のセキュリティグループが デフォルトVPC以外にある場合はこのようにエラーになります。 Codex CLIはエラー内容を踏まえて、「--filters」を使った全VPC横断の検索に自動的に切り替えており、 1回で失敗しても自力でリカバリーする動きが確認できました。 |
まとめ
・「d1j-secセキュリティグループにHTTP(80番ポート)とHTTPS(443番ポート)の
インバウンドルールを0.0.0.0/0で追加してください。」の一言で追加できる。
・実行後はAWSマネジメントコンソールから、インバウンドルールが実際に
追加されているかを目視でも確認しておくと安心です。
以上で「AWS EC2 Codex CLIでセキュリティグループに80番と443番を追加する方法」を完了いたします。