Microsoft Azure Codex CLIでNSGに80番と443番を追加する方法
前提条件
はじめに
今回は、Microsoft Azure上で稼働しているCodex CLIに、
日本語の指示だけでネットワークセキュリティグループ(NSG)へ
インバウンドルールを追加させる手順を検証いたします。
動作環境
| 項目 | 説明 |
|---|---|
| 操作元サーバー | Ubuntu 24.04 LTS(test-server) Standard_B1s (Codex CLIを動かすサーバー) |
| 対象サーバー | Ubuntu 24.04 LTS(test-server2) Standard_B1s (Codex CLIが作成するサーバー) |
| リージョン | Japan East(東日本) |
事前に下記の内容を参考にCodex CLIをインストールしてください。
対象サーバーも作成してください。以下の内容を参考にしてください。
AGENTS.md 追加
AGENTS.mdにNSG名を事前に定義しておくと指示がシンプルになります。
1. 下記のコマンドを実施してください。(一般ユーザーで実施してください。)
| コマンド | 説明 |
|---|---|
| $ cd /home/azureuser/azure | azureディレクトリに移動いたします。 |
| $ vi AGENTS.md - NSG: test-server2NSG | viでAGENTS.mdを編集いたします。 NSG名は対象サーバーに適用されているものを指定してください。 NSG名を追加いたします。 |
NSG 80番・443番ポートを追加する
2. Codex CLIがインストールされている操作元サーバーで実行してください。
下記のコマンドを実施してください。(一般ユーザーで実施してください。)
| コマンド | 説明 |
|---|---|
| $ codex | Codex CLIを起動いたします。 |
| 「azを使ってネットワークセキュリティグループにHTTP(80番ポート)とHTTPS(443番ポート)のインバウンドルールを0.0.0.0/0で追加してください。」 と入力してください。 | Codex CLIに指示をいたします。 |
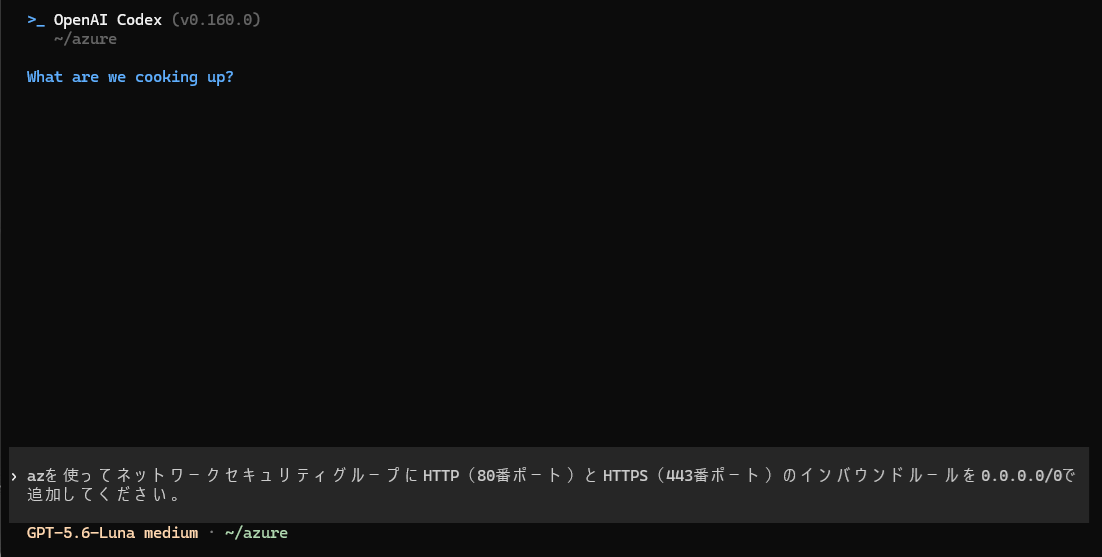
HTTP(80番ポート)とHTTPS(443番ポート)の追加が完了いたしました。
管理画面で確認
3. Azureマネジメントコンソールから確認いたします。
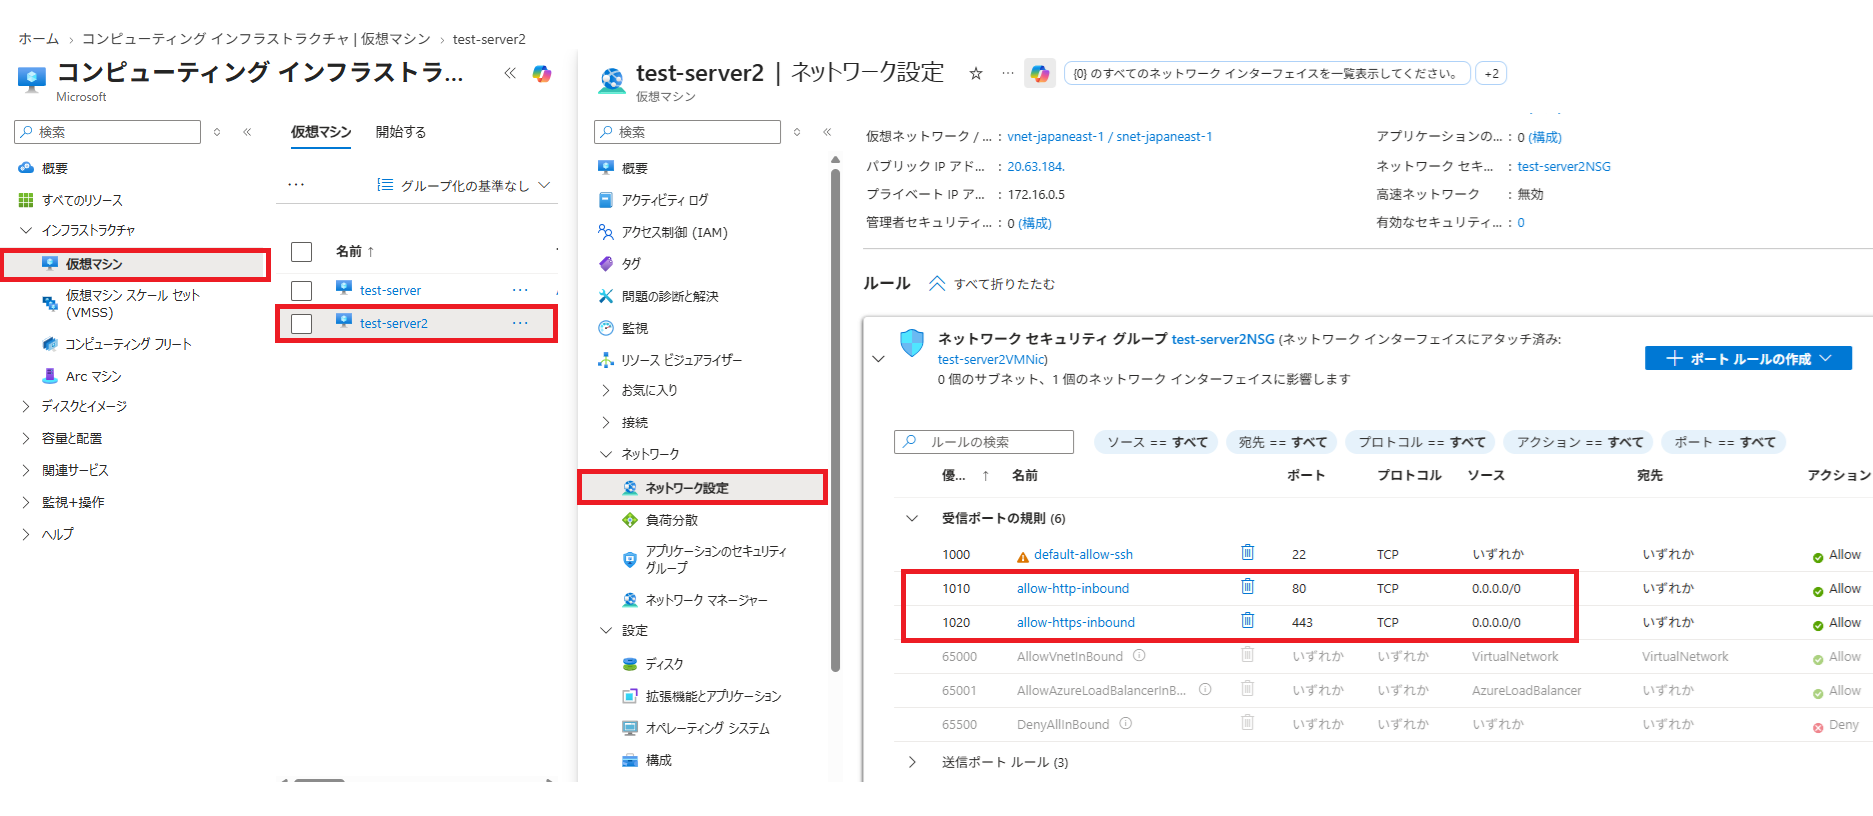
「仮想マシン」→対象「仮想マシン」をクリックし、「ネットワーク設定」をクリックする。
「ネットワークセキュリティグループ」から、80番と443番ポートが
追加されていることがわかります。
注意事項
| 項目 | 説明 |
|---|---|
| セキュリティ | 0.0.0.0/0は全IPからのアクセスを許可します。 本番環境では適切なIPアドレスを指定してください。 |
まとめ
・「azを使ってネットワークセキュリティグループにHTTP(80番ポート)とHTTPS(443番ポート)の
インバウンドルールを0.0.0.0/0で追加してください。」の一言で追加できる。
・AGENTS.mdにリソースグループ名とNSG名を定義しておくことで、
指示文にNSG名を書かなくても、Codex CLIが対象を特定して実行してくれる。
・実行後はAzureポータルからも、受信ポートの規則に80番・443番が実際に
追加されているかを目視で確認しておくと安心です。
以上で「Microsoft Azure Codex CLIでNSGに80番と443番を追加する方法」を完了いたします。