ニフクラ(FJcloud-V)Codex CLIでファイアウォールに80番と443番を追加する方法
前提条件
はじめに
今回は、ニフクラ(FJcloud-V)上で稼働しているCodex CLIに、
日本語の指示だけでファイアウォールへインバウンドルールを
追加させる手順を検証いたします。
動作環境
| 項目 | 説明 |
|---|---|
| 操作元サーバー | Rocky Linux 9.7 c2-small (Codex CLIを動かすサーバー) |
| 対象サーバー | Rocky Linux 9.7 c2-small (Codex CLIが作成するサーバー) |
| リージョン | jp-east-4(東日本) |
下記の内容を参考にCodex CLIをインストールしてください。
対象サーバーも作成してください。以下の内容を参考にしてください。
AGENTS.md 準備
1. Codex CLIがインストールされている対象サーバーにログインしてください。
下記のコマンドを実施してください。(一般ユーザーで実施してください。)
| コマンド | 説明 |
|---|---|
| $ cd nifcloud | nifcloudディレクトリに移動いたします。 |
| $ vi AGENTS.md - ファイアウォール: d1j | viでAGENTS.mdを編集いたします。 対象サーバーのものを指定してください。 すでに設定されている場合は追加しなくても大丈夫です。 |
ファイアウォール 80番・443番ポートを追加する
2. 下記のコマンドを実施してください。(一般ユーザーで実施してください。)
| コマンド | 説明 |
|---|---|
| $ cd nifcloud | nifcloudディレクトリに移動いたします。 |
| $ codex | codexコマンドで実行いたします。 |
| 「ニフクラCLIを使ってファイアウォールd1jにHTTP(80番ポート)とHTTPS(443番ポート)のインバウンドルールを0.0.0.0/0で追加してください。」 と入力してください。 | Codex CLIに指示をいたします。 |
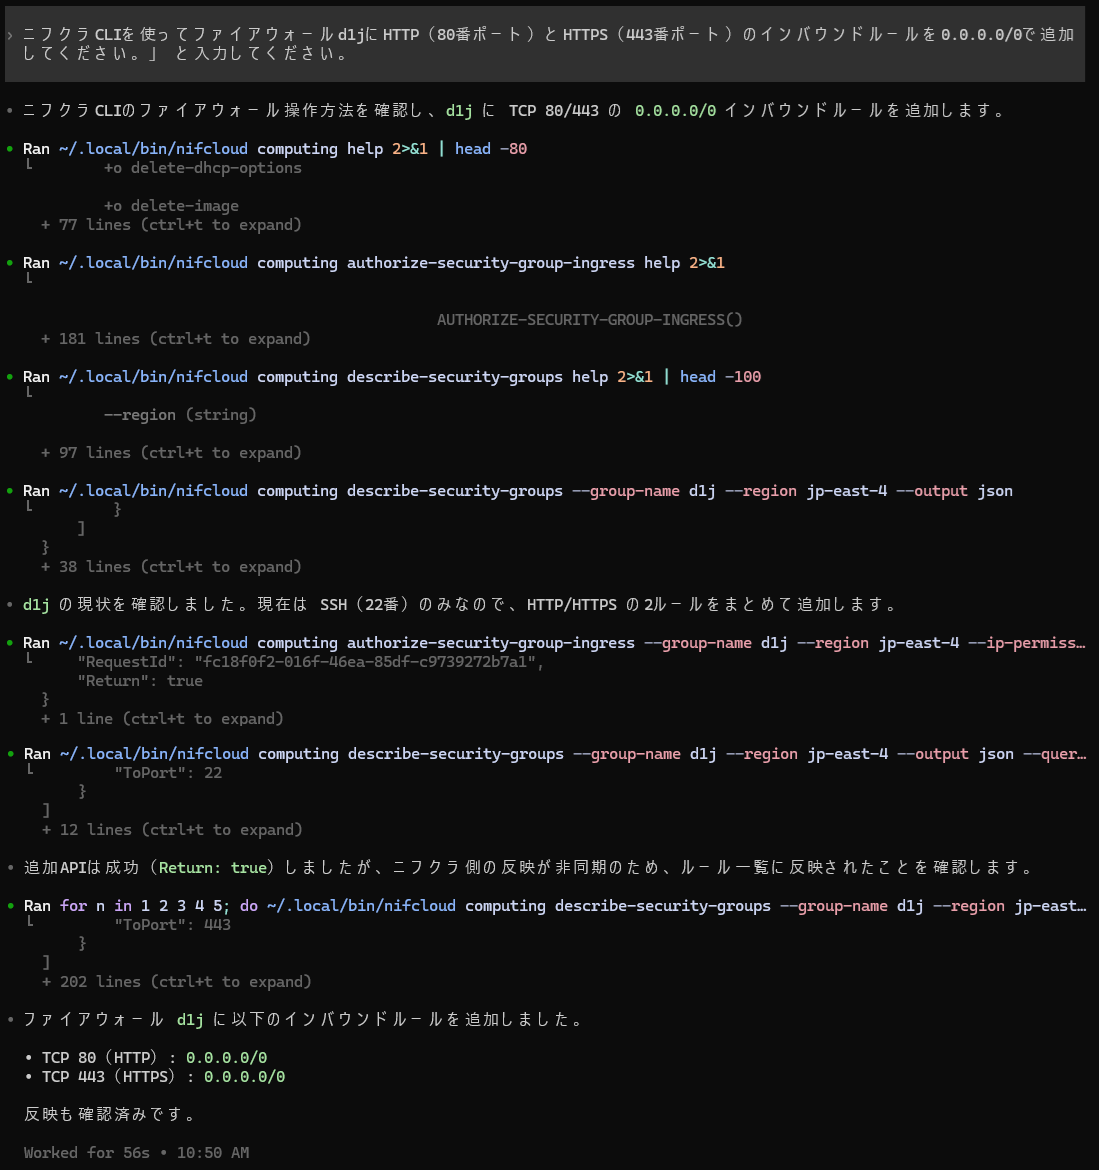
HTTP(80番ポート)とHTTPS(443番ポート)の追加が完了いたしました。
管理画面で確認
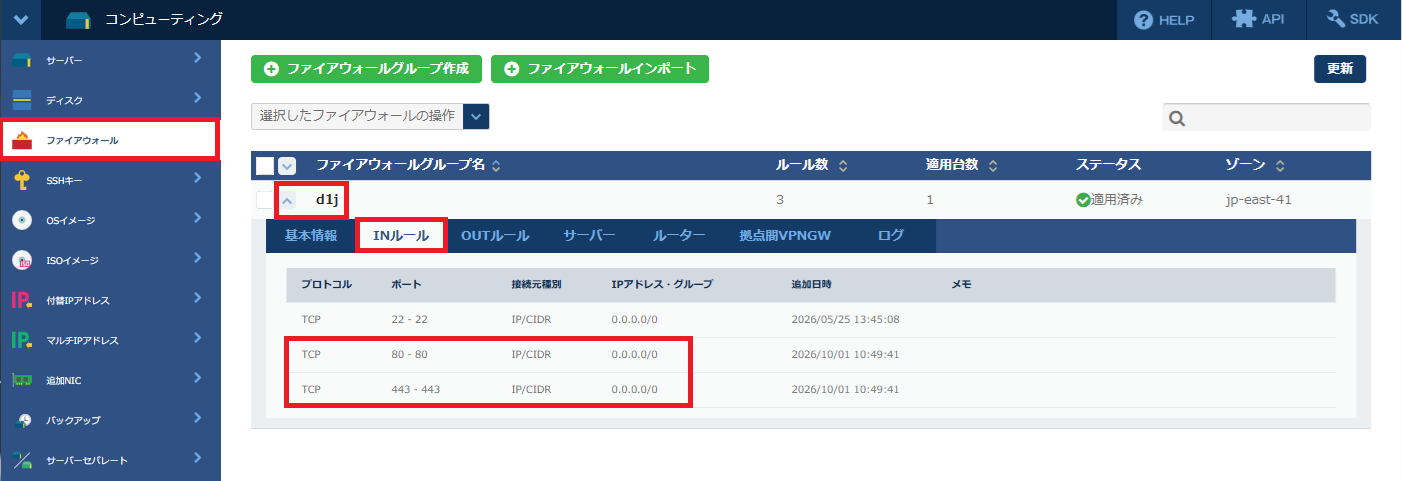
3. ニフクラ管理画面から確認いたします。
「コンピューティング」→「ファイアウォール」をクリックする。
対象のファイアウォールグループ(今回はd1j)をクリックし、「INルール」をクリックすると、
80番と443番ポートが追加されていることがわかります。
補足
| 補足 |
|---|
| ニフクラのファイアウォールAPIは、ルール追加のAPI自体は成功(`Return: true`)しても、 一覧への反映が少し遅れる(非同期)場合があります。Codex CLIは1回の確認で終わらせず、 反映されるまで繰り返し確認する動きを自律的に行っており、「追加できたつもりが実は反映されていなかった」 という事故を防ぐ形になっていました。 |
まとめ
・「ニフクラCLIを使ってファイアウォールd1jにHTTP(80番ポート)と
HTTPS(443番ポート)のインバウンドルールを0.0.0.0/0で追加してください。」
の一言で追加できる。
・Codex CLIは、使い慣れていないCLI(ニフクラCLI)に対して、
まず`help`コマンドでオプション仕様を確認してから本番コマンドを実行する。
・実行後はニフクラの管理画面からも、INルールにポートが実際に追加されているかを目視で確認しておくと安心です。
以上で「ニフクラ(FJcloud-V)Codex CLIでファイアウォールに80番と443番を追加する方法」を完了いたします。